Skip to content
Emproof_Home-HEader_Embedded-Security

Radio Equipemnt Directive (RED)

Funk öffnet den Weg nach innen.

Wir sichern den Kern dahinter.

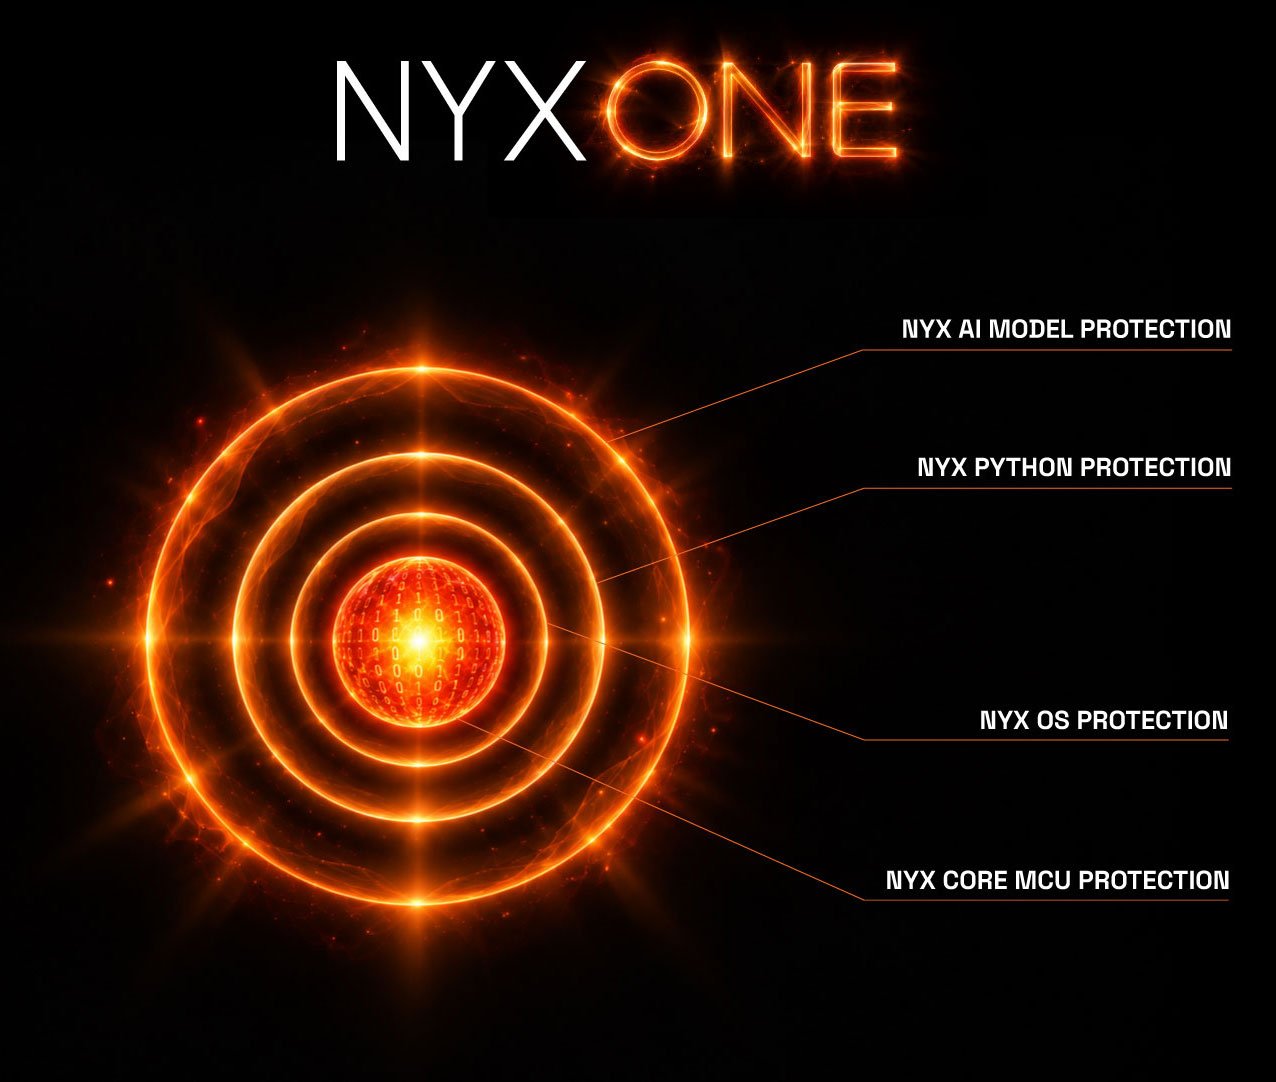
Jedes funkende Gerät ist ein Tor zu seiner Software. Seit August 2025 verlangt die RED, dass dieses Tor abgesichert ist. Emproof Nyx setzt genau dort an, tief in Ihrer Firmware, und hält ihren Kern geschützt.
Emproof-Bosch
Emproof-klepsydra
Emproof-arm-PArtner
Emproof-Max-Planck-Institute
Emproof-Infineon
Emproof-CDDS
Emproof-AMD-Partner
Emproof-Ruhr-Universität-Bochum
Emproof-Lattice_new
Emproof-Siemens
Emproof-Bosch
Emproof-klepsydra
Emproof-arm-PArtner
Emproof-Max-Planck-Institute
Emproof-Infineon
Emproof-CDDS
Emproof-AMD-Partner
Emproof-Ruhr-Universität-Bochum
Emproof-Lattice_new
Emproof-Siemens
Emproof-Bosch
Emproof-klepsydra
Emproof-arm-PArtner
Emproof-Max-Planck-Institute
Emproof-Infineon
Emproof-CDDS
Emproof-AMD-Partner
Emproof-Ruhr-Universität-Bochum
Emproof-Lattice_new
Emproof-Siemens
Kurz erklärt

Was ist die RED?

Die RED, kurz für Radio Equipment Directive, ist die EU-Richtlinie für Funkanlagen. Sie regelt seit Jahren Themen wie elektrische Sicherheit und Funkverträglichkeit. Seit August 2025 kommen verbindliche Cybersicherheits-Anforderungen hinzu. Betroffen ist jedes Gerät, das funkt und sich mit dem Internet verbindet, direkt oder über ein anderes Gerät. Ohne erfüllte Anforderungen gibt es keine CE-Kennzeichnung und damit keinen Marktzugang in der EU.
Ist die RED eine Richtlinie oder eine Verordnung?

Die RED ist eine Richtlinie, offiziell die Richtlinie 2014/53/EU. Anders als eine Verordnung muss eine Richtlinie von jedem Mitgliedstaat in nationales Recht umgesetzt werden. Die neuen Cybersicherheits-Pflichten selbst wurden über die Delegierte Verordnung (EU) 2022/30 aktiviert, die die Artikel 3.3 d, e und f scharfstellt. Für Sie als Hersteller zählt das Ergebnis: Seit dem 1. August 2025 sind diese Anforderungen verbindlich.

Status

Verbindlich seit Aug. 2025

Richtlinie 2014/53/EU, Cyber-Anforderungen aktiviert über Verordnung (EU) 2022/30.

Wer betroffen ist

Funkgeräte mit Internet

Smartphones, IoT-Module, Wearables, Smart-Home und Router, die ins Netz gehen.

Nachweis

EN 18031-1/2/3

Diese Normen geben eine Konformitäts­vermutung und erleichtern die CE-Kennzeichnung.

Folgen bei Verstoss

Kein CE, kein Markt

Ohne Konformität keine CE-Kennzeichnung und damit kein Vertrieb in der EU.

Die Uhr läuft bereits

Diese Fristen sind längst aktiv.

Anders als beim CRA ist die Frist der RED schon verstrichen. Die Cybersicherheits-Anforderungen gelten seit August 2025. Wer heute Funkgeräte ohne diese Absicherung auf den Markt bringt, riskiert den Verlust der CE-Kennzeichnung.

  • Cyber-Anforderungen aktiviert

    Die Delegierte Verordnung (EU) 2022/30 stellt
    die Artikel 3.3 d, e und f scharf.

    01 Jan. 2022

  • Normen veröffentlicht

    Die harmonisierten Normen EN 18031-1/2/3 werden im Amtsblatt der EU notifiziert.

    01 Aug. 2024

  • Verbindlich in Kraft

    Die Cyber-Anforderungen sind Pflicht.
    Ohne sie keine CE-Kennzeichnung mehr.

    01 Aug. 2025

  • Ablösung durch den CRA

    Mit voller Anwendung des CRA übernimmt dieser die Cyber-Anforderungen für Funkgeräte.

    01 Dez. 2027

Was das in der Praxis heißt

Drei Schutzziele, drei konkrete Anforderungen.

Die RED bündelt ihre Cybersicherheit in drei Artikeln. Jeder steht für ein Schutzziel und für eine eigene Norm der EN-18031-Reihe. So sieht das in der Praxis aus.

Artikel 3.3 D • EN 18031-1

Schutz des Netzes
Das Gerät darf das Netz nicht schädigen oder missbrauchen. Es muss verhindern, dass manipulierte Firmware das Netz flutet oder als Teil eines Botnets dient. Ungeschützter Code, der sich leicht umschreiben lässt, gefährdet genau dieses Ziel.

Artikel 3.3 E • EN 18031-2

Schutz von Daten und Privatsphäre
Persönliche Daten und die Privatsphäre der Nutzer müssen geschützt sein. Werden Schlüssel oder Datenpfade aus der Firmware ausgelesen, ist dieser Schutz ausgehebelt. Die Vertraulichkeit der Software wird damit zur Voraussetzung für die Konformität.

Artikel 3.3 F • EN 18031-3

Schutz vor Betrug
Geräte, die Zahlungen abwickeln, müssen vor Betrug geschützt sein. Wer die Bezahllogik per Reverse-Engineering versteht, kann Prüfungen umgehen oder Transaktionen fälschen. Anti-Tamper und Obfuskation adressieren genau diese Gefahr.
Die Lösung: Emproof Nyx

So unterstützt emproof Ihre RED-Konformität.

Emproof Nyx ersetzt keine Konformitätsbewertung, liefert aber die technischen Schutzmaßnahmen, die hinter den RED-Schutzzielen und den EN-18031-Normen stehen. Der Schutz wird als Schritt in Ihrer bestehenden Toolchain angewendet, direkt auf der Binary und ohne Änderung am Quellcode.
Emproof-Logo_Signet
Netz vor Missbrauch schützen

Anti-Tamper verhindert, dass Firmware manipuliert und ein Gerät als Werkzeug gegen das Netz umfunktioniert wird. Das unterstützt das Schutzziel aus Artikel 3.3 d.

Emproof-Logo_Signet
Daten und Schlüssel verbergen

Code Obfuscation hält Schlüssel, Datenpfade und sensible Logik verborgen. Das stützt den Schutz personenbezogener Daten aus Artikel 3.3 e.

Emproof-Logo_Signet
Bezahllogik absichern

Anti-Tamper und Exploit-Schutz erschweren das Umgehen von Prüfungen in zahlungsfähigen Geräten. Das adressiert den Betrugsschutz aus Artikel 3.3 f.

Emproof-Logo_Signet
Nachweise erleichtern

Emproof Nyx erhöht die Kosten für einen Angriff messbar. Diese Zahl lässt sich in die Risikobewertung und die technische Dokumentation für die CE-Kennzeichnung übernehmen.

So funktioniert es

Ein Schritt in Ihrer Toolchain ohne Umbau

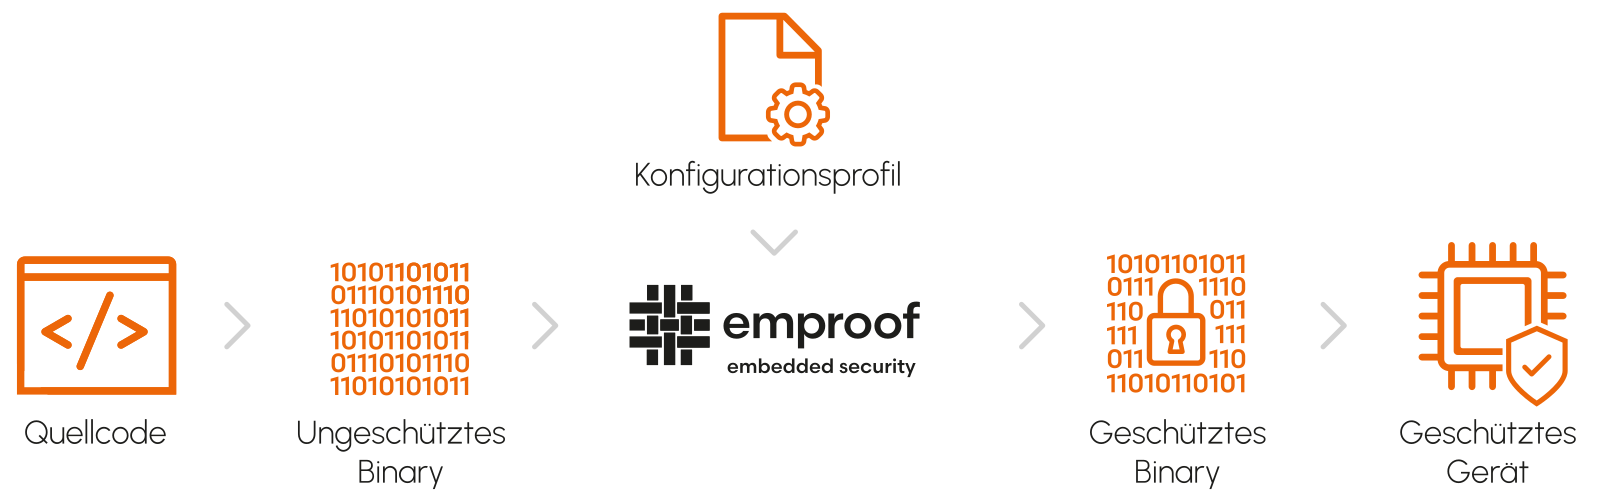
Emproof Nyx setzt nach dem Kompilieren an: als Post-Link-Schritt in Ihrer bestehenden Build-Pipeline. Kein Quellcode-Zugriff, keine Hardware-Änderung. Über ein Konfigurationsprofil legen Sie fest, welche Funktionen besonders geschützt werden.
Emproof_Funktion_Nyx

RED, CRA und Ihre Branche

Die RED ist nur ein Teil des Bilds.

Die RED-Cyberanforderungen werden ab Dezember 2027 vom CRA abgelöst, der dann unabhängig von der Funktechnik greift. Und einige Branchen sind von der RED ganz ausgenommen, weil für sie eigene sektorspezifische Regeln gelten. Der Blick auf Ihre Branche lohnt sich deshalb doppelt.

Automotive

Schutz für Steuergeräte, Infotainment und ADAS-Software vor Reverse-Engineering, Manipulation und IP-Diebstahl.
UNECE-R155  ISO-SAE  ISO-26262
Gesundheitsbranche

Schutz für Software in Diagnose- und vernetzten Medizingeräten vor Manipulation und Diebstahl sensibler Verfahren.
IEC-62304  IEC-81001-5-1
Verteidigung & Luftfahrt

Schutz für Flug- und Onboard-Software sowie sicherheitskritische Systeme vor Reverse-Engineering und Kompromittierung.
DO-178C  DO-326A

Industrial IoT

Schutz für Steuerungs- und Automatisierungssoftware in vernetzten Industrieanlagen vor Manipulation und Ausfall.
Regularie IEC62443  Regularie CRA

Halbleiter

Schutz für eingebettete IP in Chips und Firmware während Integration und Verteilung vor Extraktion und Nachbau.
Regularie SESIP  Regularie Common-Criteria

Die RED-Frist ist da. Sind Ihre Geräte bereit?

Sprechen Sie mit unseren Embedded-Security-Fachleuten darüber, wie Emproof Nyx die RED-Schutzziele in Ihren Funkgeräten unterstützt.
Wir zeigen Ihnen, welche Schutzmaßnahmen zu Ihren Produkten und Nachweisen passen.